Actuele security intelligence, wekelijks gecontroleerdLaatste inhoudelijke update: 11 september 2026 · 18:25 CEST
SECURITY & CLOUD NEWS

Wat er nu speelt in cybersecurity.

Actueel nieuws over cloud, identity, datalekken, aanvallen en kwetsbaarheden — geselecteerd op relevantie en voorzien van praktische duiding.

Doorlopend gecureerdAutomatische controle iedere week. Alleen relevante en verifieerbare ontwikkelingen worden gepubliceerd.
Latest

Actueel nieuws

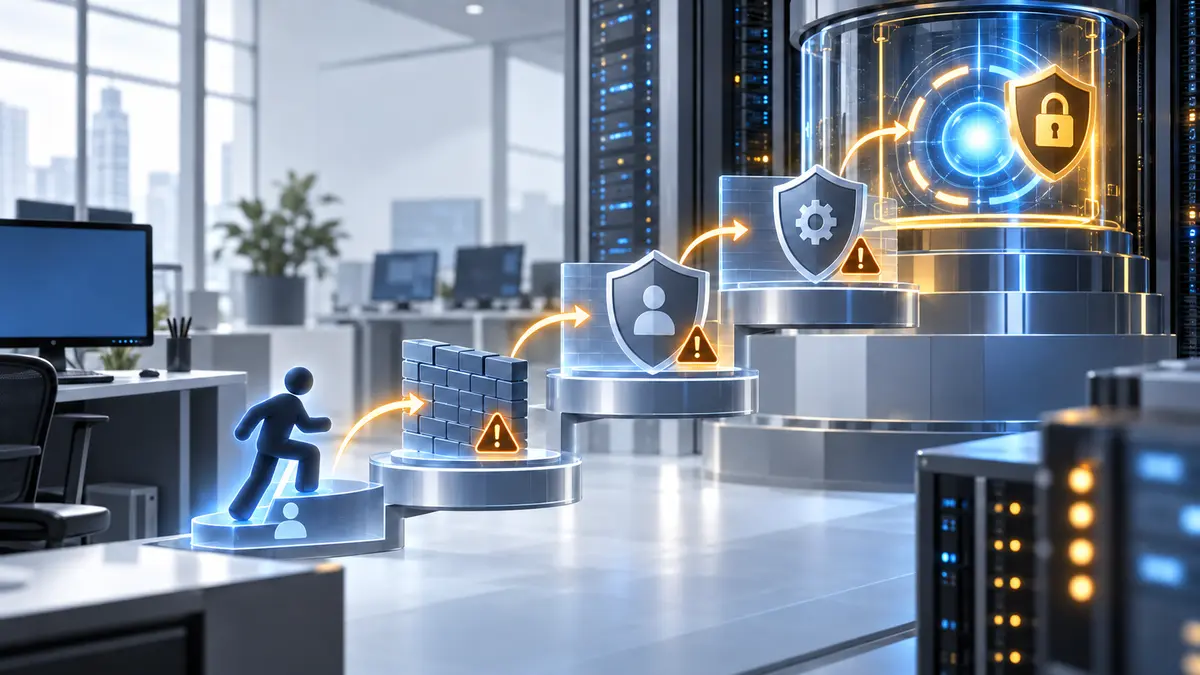
Een proces met beperkte rechten beweegt door meerdere beveiligingslagen richting de beschermde systeemkern van een Windows-omgevingZERO-DAY

Twee misbruikte Windows-lekken verhogen aanvallers tot SYSTEM

Microsoft heeft met de beveiligingsupdates van september CVE-2026-81963 in de Windows Update Stack en CVE-2026-85880 in Windows ALPC verholpen. Beide kwetsbaarheden werden vóór de patch al in echte aanvallen misbruikt. Een aanvaller die al beperkte lokale rechten heeft, kan via de fouten zijn bevoegdheden verhogen tot SYSTEM: het hoogste lokale recht op Windows.

Belangrijkste punten

Wat is er gebeurd?Microsoft heeft met de beveiligingsupdates van september CVE-2026-81963 in de Windows Update Stack en CVE-2026-85880 in Windows ALPC verholpen. Beide kwetsbaarheden werden vóór de patch al in echte aanvallen misbruikt. Een aanvaller die al beperkte lokale rechten heeft, kan via de fouten zijn bevoegdheden verhogen tot SYSTEM: het hoogste lokale recht op Windows.

Waarom is dit belangrijk?Deze zero-days geven niet zelfstandig toegang op afstand. Ze zijn juist gevaarlijk nadat een aanvaller al beperkte toegang heeft, bijvoorbeeld via phishing, malware of een gestolen account: een beperkt proces kan dan volledige controle over het apparaat krijgen, beveiligingssoftware manipuleren en andere accounts aanvallen.

Wat kun je doen?Rol de Windows-updates van september versneld uit en controleer na de vereiste herstart of computers en servers werkelijk op het nieuwe patchniveau staan. Prioriteer beheerderswerkplekken en systemen waarop al signalen van een eerste inbraak of onbekende lokale processen zijn gezien.

Termen uitgelegd 6
Patch Tuesday
De vaste maandelijkse dag waarop Microsoft beveiligingsupdates voor onder meer Windows uitbrengt.
EoP / privilege escalation
Elevation of Privilege: een aanvaller vergroot beperkte toegangsrechten naar krachtigere rechten, bijvoorbeeld volledig systeembeheer.
SYSTEM
Het krachtigste lokale Windows-account. Code met SYSTEM-rechten kan vrijwel het hele apparaat beheren.
ALPC
Advanced Local Procedure Call: een intern Windows-mechanisme waarmee processen op dezelfde computer met elkaar communiceren.
CVE
Common Vulnerabilities and Exposures: het unieke nummer waarmee een openbaar bekende kwetsbaarheid wordt aangeduid.
Zero-day
Een kwetsbaarheid die al werd misbruikt of bekendgemaakt voordat er een beveiligingsupdate beschikbaar was.
Praktische actie: Rol de Windows-updates van september versneld uit en controleer na de vereiste herstart of computers en servers werkelijk op het nieuwe patchniveau staan. Prioriteer beheerderswerkplekken en systemen waarop al signalen van een eerste inbraak of onbekende lokale processen zijn gezien.
Een besmet softwarepakket passeert een automatische controle en verspreidt zich naar buildservers terwijl digitale sleutels worden buitgemaaktSUPPLY CHAIN

Bekende Shai-Hulud-worm glipt opnieuw door npm-controle

Aikido vond na 111 dagen stilte vier npm-packagereleases met exact dezelfde Shai-Hulud-payload als bij de grote aanval in mei. De pakketten verschenen op 7 september binnen één uur en hadden zelfs dezelfde SHA-256-hash. Toch werden ze publiceerbaar nadat npm eerder een automatische malwarecontrole van vijf tot vijftien minuten per nieuwe release had ingevoerd.

Belangrijkste punten

Wat is er gebeurd?Aikido vond na 111 dagen stilte vier npm-packagereleases met exact dezelfde Shai-Hulud-payload als bij de grote aanval in mei. De pakketten verschenen op 7 september binnen één uur en hadden zelfs dezelfde SHA-256-hash. Toch werden ze publiceerbaar nadat npm eerder een automatische malwarecontrole van vijf tot vijftien minuten per nieuwe release had ingevoerd.

Waarom is dit belangrijk?Het gaat om slechts vier gevonden pakketten, maar de ongewijzigde bekende malware maakt de gemiste detectie technisch relevant. De preinstall-code kan tijdens een gewone installatie automatisch starten, tokens stelen en nieuwe besmette pakketversies publiceren. Registerscanning is dus een nuttige laag, geen bewijs dat een ingeladen softwarepakket veilig is.

Wat kun je doen?Zoek in bestanden met vastgelegde pakketversies, caches en CI/CD-logs naar feishu-docx-mcp 0.3.2, bmc-i18n-extract-cli 1.1.1, blueai-cli 0.7.0 en bmc-translate-utils 1.1.1. Is een versie uitgevoerd, isoleer dan de ontwikkelmachine of buildserver, controleer de IOC’s van Aikido en roteer bereikbare npm-, GitHub- en cloudtokens.

Termen uitgelegd 7
npm
Een veelgebruikt register en hulpmiddel voor JavaScript-pakketten die ontwikkelaars als dependency aan software toevoegen.
Package registry
Een centrale online opslagplaats waar ontwikkelaars softwarepakketten publiceren en downloaden.
Preinstall-script
Code die automatisch vóór de gewone installatie van een softwarepakket wordt uitgevoerd.
SHA-256-hash
Een digitale vingerafdruk van een bestand. Een identieke hash wijst normaal op exact dezelfde bestandsinhoud.
Token
Een digitaal toegangsbewijs waarmee een app of gebruiker na het inloggen toegang kan houden tot een dienst.
IOC
Indicator of Compromise: een technisch spoor van een mogelijke inbraak, zoals een IP-adres, bestand of proces.
CI/CD
Continuous Integration en Continuous Delivery: geautomatiseerde processen om software te bouwen, testen en uit te rollen.
Praktische actie: Zoek in bestanden met vastgelegde pakketversies, caches en CI/CD-logs naar feishu-docx-mcp 0.3.2, bmc-i18n-extract-cli 1.1.1, blueai-cli 0.7.0 en bmc-translate-utils 1.1.1. Is een versie uitgevoerd, isoleer dan de ontwikkelmachine of buildserver, controleer de IOC’s van Aikido en roteer bereikbare npm-, GitHub- en cloudtokens.
Ontwikkelwerkstation haalt een gemanipuleerd infrastructuurpakket op via een omgeleide cloudroute terwijl gegevens wegstromen naar een onbekende serverSUPPLY CHAIN

Coder-register levert kwaadaardige Terraform-modules na cloudcompromise

Een aanvaller kreeg toegang tot Cloudflare-infrastructuur van Coder en voegde eigen IP-adressen toe aan de pool achter registry.coder.com. Daardoor ontving een deel van de aanvragen op 31 augustus tussen 07:35 en 21:45 UTC kwaadaardige Terraform-modules. Die code zocht in Coder-provisioners naar onder meer cloud- en AI-API-sleutels, CI/CD-credentials, OIDC-tokens, SSH-sleutels en andere secrets en stuurde ze naar infrastructuur van de aanvaller.

Belangrijkste punten

Wat is er gebeurd?Een aanvaller kreeg toegang tot Cloudflare-infrastructuur van Coder en voegde eigen IP-adressen toe aan de pool achter registry.coder.com. Daardoor ontving een deel van de aanvragen op 31 augustus tussen 07:35 en 21:45 UTC kwaadaardige Terraform-modules. Die code zocht in Coder-provisioners naar onder meer cloud- en AI-API-sleutels, CI/CD-credentials, OIDC-tokens, SSH-sleutels en andere secrets en stuurde ze naar infrastructuur van de aanvaller.

Waarom is dit belangrijk?Dit is een softwareketenaanval: beheerders konden een ogenschijnlijk vertrouwde module ophalen terwijl het officiële distributiepad was omgeleid. Coder heeft geen aanwijzing dat zijn eigen klantendata is geraakt, maar kan door de externe aanvalsinfrastructuur niet voor iedere installatie sluitend vaststellen wat is uitgevoerd.

Wat kun je doen?Breng in kaart welke modules tijdens het aanvalsvenster zijn gedownload, controleer DNS-, proxy-, firewall- en VPC-flowlogs op coder-infra[.]com en verwijder gecachete modules. Werk Coder bij naar 2.37.0, 2.36.4, 2.35.7, 2.34.9 of hoger en roteer alle secrets die een getroffen provisioner kon lezen.

Termen uitgelegd 7
AI
Kunstmatige intelligentie: software die patronen leert herkennen en taken uitvoert die normaal menselijk denkwerk vragen.
Softwareketenaanval
Een aanval via een vertrouwde leverancier, update of softwaremodule, waardoor schadelijke code indirect bij klanten terechtkomt.
Terraform-module
Een herbruikbaar pakket infrastructuurcode waarmee cloudresources en andere systemen automatisch worden ingericht.
Secret
Een geheim digitaal toegangsmiddel, zoals een wachtwoord, API-sleutel of token, dat niet openbaar mag worden.
OIDC-token
Een digitaal bewijs uit OpenID Connect waarmee een dienst de identiteit en soms de toegangsrechten van een gebruiker kan vertrouwen.
VPC-flowlog
Een logboek met metadata over netwerkverbindingen binnen een virtueel cloudnetwerk, bruikbaar om verdacht verkeer terug te zoeken.
Token
Een digitaal toegangsbewijs waarmee een app of gebruiker na het inloggen toegang kan houden tot een dienst.
Praktische actie: Breng in kaart welke modules tijdens het aanvalsvenster zijn gedownload, controleer DNS-, proxy-, firewall- en VPC-flowlogs op coder-infra[.]com en verwijder gecachete modules. Werk Coder bij naar 2.37.0, 2.36.4, 2.35.7, 2.34.9 of hoger en roteer alle secrets die een getroffen provisioner kon lezen.
Browservenster op een werkstation met verstoorde JavaScript-geheugenblokken en een doorbroken beveiligingslaagZERO-DAY

Google dicht actief misbruikte zero-day in Chrome V8

Google heeft CVE-2026-85046 verholpen, een type-confusionfout in de V8-engine die JavaScript in Chrome verwerkt. Het bedrijf bevestigt dat er een exploit in het wild bestaat, maar houdt technische details voorlopig beperkt. De veilige versies zijn Chrome 152.0.7977.82 of .83 voor Windows en macOS en 152.0.7977.82 voor Linux.

Belangrijkste punten

Wat is er gebeurd?Google heeft CVE-2026-85046 verholpen, een type-confusionfout in de V8-engine die JavaScript in Chrome verwerkt. Het bedrijf bevestigt dat er een exploit in het wild bestaat, maar houdt technische details voorlopig beperkt. De veilige versies zijn Chrome 152.0.7977.82 of .83 voor Windows en macOS en 152.0.7977.82 voor Linux.

Waarom is dit belangrijk?V8 verwerkt code van vrijwel iedere geopende website, waardoor een werkende exploit een groot aanvalsoppervlak heeft. Google zegt niet of de waargenomen aanval ook uit de browser-sandbox ontsnapt; het bevestigde misbruik maakt snel bijwerken wel belangrijker dan alleen de technische ernstscore.

Wat kun je doen?Dwing in beheerde omgevingen de Chrome-update en een browserherstart af en controleer daarna de werkelijk draaiende versie. Inventariseer ook Edge, Brave, Opera, Vivaldi en andere Chromium-browsers en installeer hun eigen beveiligingsupdates zodra de leverancier die uitbrengt.

Termen uitgelegd 5
V8
De JavaScript-engine van Chrome en andere Chromium-browsers die webcode omzet naar opdrachten voor de computer.
Type confusion
Een geheugenfout waarbij software een gegevensobject voor het verkeerde type aanziet, waardoor een aanvaller mogelijk code kan uitvoeren.
Browser-sandbox
Een afgeschermde omgeving die webcode beperkt, zodat een fout in de browser niet automatisch volledige toegang tot het apparaat geeft.
CVE
Common Vulnerabilities and Exposures: het unieke nummer waarmee een openbaar bekende kwetsbaarheid wordt aangeduid.
Zero-day
Een kwetsbaarheid die al werd misbruikt of bekendgemaakt voordat er een beveiligingsupdate beschikbaar was.
Praktische actie: Dwing in beheerde omgevingen de Chrome-update en een browserherstart af en controleer daarna de werkelijk draaiende versie. Inventariseer ook Edge, Brave, Opera, Vivaldi en andere Chromium-browsers en installeer hun eigen beveiligingsupdates zodra de leverancier die uitbrengt.
Remote-accessgateway in een serverrack met een netwerkmonitor die afwijkend verkeer aan de netwerkgrens toontZERO-DAY

SonicWall SMA1000-zero-days actief misbruikt voor code-uitvoering

SonicWall bevestigt dat aanvallers CVE-2026-83548 en CVE-2026-83549 actief misbruiken tegen SMA1000-appliances. De eerste kwetsbaarheid bereikt via een SSRF-fout interne beheerfunctionaliteit; in combinatie met command injection kan de keten zonder voorafgaand account eindigen in uitvoering van willekeurige systeemcommando’s.

Belangrijkste punten

Wat is er gebeurd?SonicWall bevestigt dat aanvallers CVE-2026-83548 en CVE-2026-83549 actief misbruiken tegen SMA1000-appliances. De eerste kwetsbaarheid bereikt via een SSRF-fout interne beheerfunctionaliteit; in combinatie met command injection kan de keten zonder voorafgaand account eindigen in uitvoering van willekeurige systeemcommando’s.

Waarom is dit belangrijk?SMA1000 staat als remote-accessgateway direct aan de netwerkgrens en verwerkt inlogsessies van grote organisaties, overheden en vitale infrastructuur. Compromittering geeft aanvallers een sterke positie voor credentialdiefstal en verdere toegang tot het interne netwerk.

Wat kun je doen?Installeer direct hotfix 12.4.3-03526, 12.5.0-02952 of hoger. Onderzoek de appliance op compromittering; bij verdachte sporen adviseert SonicWall een volledige re-image plus het wijzigen van gebruikers- en beheerderswachtwoorden en het resetten van TOTP-tokens.

Termen uitgelegd 7
Credential harvesting
Het op grote schaal verzamelen of stelen van inloggegevens, tokens en andere digitale toegangsbewijzen.
Secret
Een geheim digitaal toegangsmiddel, zoals een wachtwoord, API-sleutel of token, dat niet openbaar mag worden.
CVE
Common Vulnerabilities and Exposures: het unieke nummer waarmee een openbaar bekende kwetsbaarheid wordt aangeduid.
RCE
Remote Code Execution: een aanvaller kan op afstand eigen opdrachten of programmacode laten uitvoeren.
Pre-auth
Vóór authenticatie: de aanval kan worden uitgevoerd zonder eerst in te loggen met een geldig account.
Zero-day
Een kwetsbaarheid die al werd misbruikt of bekendgemaakt voordat er een beveiligingsupdate beschikbaar was.
Token
Een digitaal toegangsbewijs waarmee een app of gebruiker na het inloggen toegang kan houden tot een dienst.
Praktische actie: Installeer direct hotfix 12.4.3-03526, 12.5.0-02952 of hoger. Onderzoek de appliance op compromittering; bij verdachte sporen adviseert SonicWall een volledige re-image plus het wijzigen van gebruikers- en beheerderswachtwoorden en het resetten van TOTP-tokens.
Securityanalist onderzoekt drie aanvalspaden naar cloudworkflows, een AI-toolgateway en webservicecontainersACTIEF MISBRUIK

CISA bevestigt actief misbruik in Kestra, LiteLLM en Starlette

CISA heeft drie nog niet behandelde softwarefouten aan de KEV-catalogus toegevoegd. CVE-2026-49869 laat een aanvaller zonder account een Kestra-workflow aanmaken en als root in de workercontainer uitvoeren. CVE-2026-59822 accepteert bij LiteLLM een gefabriceerde Bearer-header voor toegang tot MCP-tools. CVE-2026-48710 kan met een misvormde Host-header padgebaseerde beveiligingscontroles in Starlette omzeilen.

Belangrijkste punten

Wat is er gebeurd?CISA heeft drie nog niet behandelde softwarefouten aan de KEV-catalogus toegevoegd. CVE-2026-49869 laat een aanvaller zonder account een Kestra-workflow aanmaken en als root in de workercontainer uitvoeren. CVE-2026-59822 accepteert bij LiteLLM een gefabriceerde Bearer-header voor toegang tot MCP-tools. CVE-2026-48710 kan met een misvormde Host-header padgebaseerde beveiligingscontroles in Starlette omzeilen.

Waarom is dit belangrijk?Alle drie raken bouwstenen die vaak achter API’s, AI-gateways en automatiseringsplatformen staan. Vooral Kestra kan vanuit de container interne diensten en cloudmetadata bereiken; CISA geeft Amerikaanse overheidsorganisaties vanwege het bevestigde misbruik slechts tot 5 september om te herstellen.

Wat kun je doen?Inventariseer ook indirecte dependencies en update Kestra naar 1.0.45 of 1.3.21, LiteLLM naar 1.84.0 en Starlette naar 1.0.1 of hoger. Beperk ondertussen publieke toegang en onderzoek workflowwijzigingen, onbekend MCP-gebruik en afwijkende Host-headers.

Termen uitgelegd 5
AI
Kunstmatige intelligentie: software die patronen leert herkennen en taken uitvoert die normaal menselijk denkwerk vragen.
CVE
Common Vulnerabilities and Exposures: het unieke nummer waarmee een openbaar bekende kwetsbaarheid wordt aangeduid.
Pre-auth
Vóór authenticatie: de aanval kan worden uitgevoerd zonder eerst in te loggen met een geldig account.
API
Application Programming Interface: een afgesproken technische ingang waarmee programma’s gegevens of functies uitwisselen.
MCP
Model Context Protocol: een standaard waarmee AI-systemen gecontroleerd externe tools en gegevensbronnen kunnen gebruiken.
Praktische actie: Inventariseer ook indirecte dependencies en update Kestra naar 1.0.45 of 1.3.21, LiteLLM naar 1.84.0 en Starlette naar 1.0.1 of hoger. Beperk ondertussen publieke toegang en onderzoek workflowwijzigingen, onbekend MCP-gebruik en afwijkende Host-headers.
Netwerkengineer onderzoekt een ongeautoriseerd control-planepad naar kernswitches in een datacenterCLOUDINFRA

Nexus 9000-switches laten pre-auth code-uitvoering als root toe

Cisco heeft CVE-2026-20212 verholpen in Nexus 9000-switches met een Silicon One-ASIC. Door een integratiefout zijn TCP-poorten 43210 en 43211 bereikbaar vanuit de standaard Layer 3-VRF. Een aanvaller die een lokaal switchadres kan bereiken, kan speciaal gevormde invoer sturen en daarmee zonder account code als root uitvoeren; misbruik kan ook het S1HAL-proces laten crashen en de switch herstarten.

Belangrijkste punten

Wat is er gebeurd?Cisco heeft CVE-2026-20212 verholpen in Nexus 9000-switches met een Silicon One-ASIC. Door een integratiefout zijn TCP-poorten 43210 en 43211 bereikbaar vanuit de standaard Layer 3-VRF. Een aanvaller die een lokaal switchadres kan bereiken, kan speciaal gevormde invoer sturen en daarmee zonder account code als root uitvoeren; misbruik kan ook het S1HAL-proces laten crashen en de switch herstarten.

Waarom is dit belangrijk?De getroffen modellen worden als kernswitches in datacenters ingezet. Compromittering raakt daardoor niet één applicatie, maar de vertrouwenslaag die verkeer tussen systemen transporteert. Cisco kent nog geen publieke exploit of kwaadaardig gebruik; ACI-mode fabric switches en andere Nexus 9000-modellen vallen volgens de advisory buiten deze fout.

Wat kun je doen?Controleer met show module of een getroffen product-ID aanwezig is en bepaal via Cisco Software Checker de eerste veilige NX-OS-release. Blokkeer tot de upgrade met infrastructure ACL’s TCP/43210 en TCP/43211 naar lokale switchadressen of gebruik tijdelijk Cisco Live Protect.

Termen uitgelegd 6
CVE
Common Vulnerabilities and Exposures: het unieke nummer waarmee een openbaar bekende kwetsbaarheid wordt aangeduid.
RCE
Remote Code Execution: een aanvaller kan op afstand eigen opdrachten of programmacode laten uitvoeren.
Pre-auth
Vóór authenticatie: de aanval kan worden uitgevoerd zonder eerst in te loggen met een geldig account.
VRF
Virtual Routing and Forwarding: een techniek waarmee één netwerkapparaat meerdere gescheiden routetabellen gebruikt.
ACL / iACL
Access Control List: regels die bepalen welk netwerkverkeer een apparaat wel of niet mag bereiken.
ASIC
Een speciaal ontworpen chip die in een netwerkswitch het verwerken en doorsturen van verkeer versnelt.
Praktische actie: Controleer met show module of een getroffen product-ID aanwezig is en bepaal via Cisco Software Checker de eerste veilige NX-OS-release. Blokkeer tot de upgrade met infrastructure ACL’s TCP/43210 en TCP/43211 naar lokale switchadressen of gebruik tijdelijk Cisco Live Protect.
Digitale rechtbankdossiers in een archiefruimte verbonden met een cloud-datacenter waar ongeautoriseerde bestandsoverdracht zichtbaar isDATALAEK

Cloudinbraak raakt afgeschermde rechtbankdossiers in Noord-Amerika

C-Track, het digitale dossierbeheersysteem van Thomson Reuters-dochter West Publishing, ontdekte op 30 juni ongeautoriseerde activiteit in zijn cloudomgeving. Onderzoek wees uit dat een derde partij al in maart bestanden had buitgemaakt die horen bij rechtbanken in elf Amerikaanse staten, de Amerikaanse Maagdeneilanden en Ontario.

Belangrijkste punten

Wat is er gebeurd?C-Track, het digitale dossierbeheersysteem van Thomson Reuters-dochter West Publishing, ontdekte op 30 juni ongeautoriseerde activiteit in zijn cloudomgeving. Onderzoek wees uit dat een derde partij al in maart bestanden had buitgemaakt die horen bij rechtbanken in elf Amerikaanse staten, de Amerikaanse Maagdeneilanden en Ontario.

Waarom is dit belangrijk?Een deel van de getroffen rechtbankstukken kan namen, socialezekerheidsnummers, rijbewijsgegevens, geboortedata en medische of zorgverzekeringsinformatie bevatten. Ook vertrouwelijke, zwartgelakte of verzegelde stukken kunnen zijn geraakt. C-Track meldt geen storing, geen getroffen betaalsystemen en vooralsnog geen bewijs van misbruik.

Wat kun je doen?Organisaties die C-Track gebruiken moeten bij de leverancier laten vaststellen welke dossiers en back-ups zijn geraakt, privacy- en juridische teams betrekken en mogelijke slachtoffers informeren. Controleer daarnaast bewaartermijnen, versleuteling en toegangslogging voor kopieën die SaaS-leveranciers buiten de eigen omgeving bewaren.

Termen uitgelegd 3
Cloudomgeving
Servers, opslag en software die bij een externe cloudleverancier draaien en via een netwerk worden gebruikt.
SaaS
Software as a Service: software die een leverancier online beheert en die klanten via internet gebruiken.
Verzegeld dossier
Een rechtbankdossier dat niet openbaar toegankelijk is, bijvoorbeeld om slachtoffers, minderjarigen of gevoelige informatie te beschermen.
Praktische actie: Organisaties die C-Track gebruiken moeten bij de leverancier laten vaststellen welke dossiers en back-ups zijn geraakt, privacy- en juridische teams betrekken en mogelijke slachtoffers informeren. Controleer daarnaast bewaartermijnen, versleuteling en toegangslogging voor kopieën die SaaS-leveranciers buiten de eigen omgeving bewaren.
Databaseback-up stroomt door een herstelproces terwijl een verborgen afwijkend gegevensblok richting webserver beweegtKWETSBAARHEID

Verborgen SQL-payload kan WordPress-herstel omzetten in RCE

In All-in-One WP Migration and Backup tot en met versie 7.109 kan een aanvaller zonder account twee gemanipuleerde trackbacks opslaan. De invoer blijft slapend totdat een beheerder een site exporteert en opnieuw importeert; een fout in de verwerking van backslashes maakt de opgeslagen data dan uitvoerbare SQL. Daarmee kan de geheime importsleutel via een openbaar commentaar uitlekken, waarna een kwaadaardig .wpress-archief code als must-use plugin kan plaatsen.

Belangrijkste punten

Wat is er gebeurd?In All-in-One WP Migration and Backup tot en met versie 7.109 kan een aanvaller zonder account twee gemanipuleerde trackbacks opslaan. De invoer blijft slapend totdat een beheerder een site exporteert en opnieuw importeert; een fout in de verwerking van backslashes maakt de opgeslagen data dan uitvoerbare SQL. Daarmee kan de geheime importsleutel via een openbaar commentaar uitlekken, waarna een kwaadaardig .wpress-archief code als must-use plugin kan plaatsen.

Waarom is dit belangrijk?De plugin heeft meer dan vijf miljoen actieve installaties. Volgens de actuele WordPress-statistiek draaide op 2 september nog ongeveer 65 procent — circa 3,25 miljoen sites — een kwetsbare versie. De vereiste herstelactie verlaagt de directe aanvalskans en actief misbruik is niet bevestigd, maar de payload kan vooraf worden klaargezet en juist bij een normale hersteloperatie worden geactiveerd.

Wat kun je doen?Werk direct bij naar versie 7.110 of hoger en voer geen herstel uit met een oudere versie. Heeft een kwetsbare site sinds half augustus een export/import doorlopen, controleer dan trackbacks en commentaren, wp-content/mu-plugins en onbekende importactiviteit op compromittering.

Termen uitgelegd 2
RCE
Remote Code Execution: een aanvaller kan op afstand eigen opdrachten of programmacode laten uitvoeren.
Pre-auth
Vóór authenticatie: de aanval kan worden uitgevoerd zonder eerst in te loggen met een geldig account.
Praktische actie: Werk direct bij naar versie 7.110 of hoger en voer geen herstel uit met een oudere versie. Heeft een kwetsbare site sinds half augustus een export/import doorlopen, controleer dan trackbacks en commentaren, wp-content/mu-plugins en onbekende importactiviteit op compromittering.
Securityanalist onderzoekt foutief gemarkeerde weblinks en gerelateerde SIEM-waarschuwingen op twee monitorenMICROSOFT 365

Defender Safe Links blokkeert legitieme Google-zoeklinks

Microsoft onderzoekt een foutieve beveiligingsclassificatie waardoor Defender for Office 365 Safe Links legitieme Google-zoek-URL’s als kwaadaardig markeert en blokkeert. Het probleem staat in Microsoft 365 Service Health als MO1465962; beheerders kunnen hierdoor ook gerelateerde incidenten in Defender en Sentinel zien.

Belangrijkste punten

Wat is er gebeurd?Microsoft onderzoekt een foutieve beveiligingsclassificatie waardoor Defender for Office 365 Safe Links legitieme Google-zoek-URL’s als kwaadaardig markeert en blokkeert. Het probleem staat in Microsoft 365 Service Health als MO1465962; beheerders kunnen hierdoor ook gerelateerde incidenten in Defender en Sentinel zien.

Waarom is dit belangrijk?De storing kan gebruikers hinderen en tegelijk ruis veroorzaken in de incidentqueue van securityteams. Microsoft noemt het een advisory met beperkte impact en heeft nog geen getroffen regio’s of aantallen bekendgemaakt.

Wat kun je doen?Volg incident MO1465962 in Microsoft 365 Service Health, triageer bijbehorende Defender- en Sentinel-meldingen met extra context en maak geen brede allowlist voor Google-domeinen. Controleer de echte doel-URL voordat je een afzonderlijke melding als false positive sluit.

Praktische actie: Volg incident MO1465962 in Microsoft 365 Service Health, triageer bijbehorende Defender- en Sentinel-meldingen met extra context en maak geen brede allowlist voor Google-domeinen. Controleer de echte doel-URL voordat je een afzonderlijke melding als false positive sluit.
Securityanalist onderzoekt een verbroken vertrouwensketen tussen een externe identityprovider en cloudopslagIDENTITY

Oude Lenovo-ID-koppeling opent 5.000 Dropbox-accounts

Een fout in Lenovo’s e-mailverificatie liet een aanvaller een Lenovo ID registreren op het e-mailadres van een Dropbox-gebruiker. De oude identity-koppeling vertrouwde die bevestiging en gaf vervolgens toegang tot het bijbehorende Dropbox-account zonder het Dropbox-wachtwoord; tussen 4 en 21 augustus zijn ongeveer 5.000 accounts geraakt.

Belangrijkste punten

Wat is er gebeurd?Een fout in Lenovo’s e-mailverificatie liet een aanvaller een Lenovo ID registreren op het e-mailadres van een Dropbox-gebruiker. De oude identity-koppeling vertrouwde die bevestiging en gaf vervolgens toegang tot het bijbehorende Dropbox-account zonder het Dropbox-wachtwoord; tussen 4 en 21 augustus zijn ongeveer 5.000 accounts geraakt.

Waarom is dit belangrijk?Bij minder dan een derde van de gecompromitteerde accounts zijn opgeslagen bestanden bekeken of gedownload. Het incident toont hoe een zwakke externe identityprovider de eigen wachtwoord- en MFA-controles kan omzeilen, zelfs bij gebruikers die nooit bewust een Lenovo ID hebben aangemaakt.

Wat kun je doen?Getroffen gebruikers moeten alle sessies controleren, onbekende apparaten en gekoppelde identiteiten verwijderen, het wachtwoord wijzigen en MFA inschakelen. Organisaties doen er goed aan federatieve aanmeldroutes te inventariseren en bij accountkoppeling altijd opnieuw eigendom van het primaire account te verifiëren.

Termen uitgelegd 1
MFA
Multifactorauthenticatie: inloggen met minimaal twee verschillende bewijzen, zoals een wachtwoord en een appcode.
Praktische actie: Getroffen gebruikers moeten alle sessies controleren, onbekende apparaten en gekoppelde identiteiten verwijderen, het wachtwoord wijzigen en MFA inschakelen. Organisaties doen er goed aan federatieve aanmeldroutes te inventariseren en bij accountkoppeling altijd opnieuw eigendom van het primaire account te verifiëren.
Securityanalist onderzoekt gelekte klantgegevens uit parkeer-, lounge- en wifi-systemen van een luchthavenDATALAEK

Buitgemaakte data van 8,7 miljoen luchthavenklanten nu gepubliceerd

Have I Been Pwned heeft 8,7 miljoen e-mailadressen uit de bevestigde inbraak bij Manchester Airports Group toegevoegd nadat aanvallers de dataset publiceerden. De gegevens komen uit parkeer-, lounge-, Fast Track- en wifi-systemen van Manchester, Stansted en East Midlands en bevatten onder meer namen, contactgegevens, aankopen, IP-adressen, locaties en kentekens.

Belangrijkste punten

Wat is er gebeurd?Have I Been Pwned heeft 8,7 miljoen e-mailadressen uit de bevestigde inbraak bij Manchester Airports Group toegevoegd nadat aanvallers de dataset publiceerden. De gegevens komen uit parkeer-, lounge-, Fast Track- en wifi-systemen van Manchester, Stansted en East Midlands en bevatten onder meer namen, contactgegevens, aankopen, IP-adressen, locaties en kentekens.

Waarom is dit belangrijk?De publicatie vergroot het risico op gerichte phishing en fraude met echte reis- en voertuigcontext. MAG zegt dat betaalgegevens en luchtvaartveiligheid niet zijn geraakt. Onderzoeker Kevin Beaumont stelt na controle van webarchieven dat breed bevoegde API-sleutels in publieke JavaScript-bestanden de toegang mogelijk maakten; MAG heeft die oorzaak nog niet bevestigd.

Wat kun je doen?Controleer publieke JavaScript-bundels en webarchieven op secrets, trek gevonden API-sleutels direct in en vervang ze door server-side credentials met minimale rechten; getroffen reizigers kunnen hun adres bij HIBP controleren en moeten extra alert zijn op geloofwaardige luchthavenberichten.

Termen uitgelegd 2
Secret
Een geheim digitaal toegangsmiddel, zoals een wachtwoord, API-sleutel of token, dat niet openbaar mag worden.
API
Application Programming Interface: een afgesproken technische ingang waarmee programma’s gegevens of functies uitwisselen.
Praktische actie: Controleer publieke JavaScript-bundels en webarchieven op secrets, trek gevonden API-sleutels direct in en vervang ze door server-side credentials met minimale rechten; getroffen reizigers kunnen hun adres bij HIBP controleren en moeten extra alert zijn op geloofwaardige luchthavenberichten.
VoIP-server en bureautelefoons naast een monitor die een ongeautoriseerde verbinding in het telefonienetwerk toontAANVAL

Aanvallers plaatsen reverse shells op Switchvox-telefoonservers

Horizon3 ziet sinds 30 augustus geldige exploitpogingen tegen CVE-2026-9586 in internetbereikbare Sangoma Switchvox-systemen. Een speciaal XML-verzoek misbruikt de onbeveiligde /pa-endpoint voor SQL-injectie als PostgreSQL-superuser; honeypots ontvingen daarna reverse shells en opdrachten om processen te inventariseren.

Belangrijkste punten

Wat is er gebeurd?Horizon3 ziet sinds 30 augustus geldige exploitpogingen tegen CVE-2026-9586 in internetbereikbare Sangoma Switchvox-systemen. Een speciaal XML-verzoek misbruikt de onbeveiligde /pa-endpoint voor SQL-injectie als PostgreSQL-superuser; honeypots ontvingen daarna reverse shells en opdrachten om processen te inventariseren.

Waarom is dit belangrijk?Een aanvaller heeft geen account nodig en kan database-inhoud stelen, gebruikersrecords aanpassen, authenticatiemateriaal vervalsen en code uitvoeren op de telefoonserver. Horizon3 telt ongeveer 4.000 publiek bereikbare systemen en verwacht dat het grootste deel al is of snel wordt aangevallen.

Wat kun je doen?Werk direct bij naar Switchvox 8.4.0.2 of hoger, beperk publieke bereikbaarheid en controleer /var/log/switchvox/db-quirks.log, nieuwe processen en uitgaande verbindingen; onderzoek in het bijzonder verkeer naar 176.65.148[.]184.

Termen uitgelegd 4
CVE
Common Vulnerabilities and Exposures: het unieke nummer waarmee een openbaar bekende kwetsbaarheid wordt aangeduid.
Pre-auth
Vóór authenticatie: de aanval kan worden uitgevoerd zonder eerst in te loggen met een geldig account.
SQL-injectie
Kwaadaardige database-invoer waarmee een aanvaller ongewenste SQL-opdrachten kan laten uitvoeren.
Reverse shell
Een commandovenster waarbij het getroffen systeem zelf verbinding maakt met de aanvaller, zodat die opdrachten kan uitvoeren.
Praktische actie: Werk direct bij naar Switchvox 8.4.0.2 of hoger, beperk publieke bereikbaarheid en controleer /var/log/switchvox/db-quirks.log, nieuwe processen en uitgaande verbindingen; onderzoek in het bijzonder verkeer naar 176.65.148[.]184.
Incidentresponder onderzoekt vijf gecompromitteerde virtualisatiehosts en een kwaadaardig software-updatepadSUPPLY CHAIN

Virtualizor-updateaanval leidt tot bevestigde rootcompromise

De BGP-hijack rond Softaculous leidde niet alleen verkeer om, maar leverde een aangepast Virtualizor-pakket dat als root werd uitgevoerd. Hostingprovider AlbaHost vond dezelfde kwaadaardige wijzigingen op vijf van 34 gecontroleerde hypervisors: drie kernbestanden waren aangepast, een root-SSH-key was toegevoegd en de payload maakte het account proxyuser en een persistente systemd-service aan.

Belangrijkste punten

Wat is er gebeurd?De BGP-hijack rond Softaculous leidde niet alleen verkeer om, maar leverde een aangepast Virtualizor-pakket dat als root werd uitgevoerd. Hostingprovider AlbaHost vond dezelfde kwaadaardige wijzigingen op vijf van 34 gecontroleerde hypervisors: drie kernbestanden waren aangepast, een root-SSH-key was toegevoegd en de payload maakte het account proxyuser en een persistente systemd-service aan.

Waarom is dit belangrijk?Een gecompromitteerde hypervisor is een vertrouwensbreuk op infrastructuurniveau. Virtualizor kan geen volledige lijst getroffen servers geven en de updateclient controleerde pakketten nog niet cryptografisch; aanpassingen aan klant-VPS’en of database-export zijn bij de onderzochte provider niet bevestigd.

Wat kun je doen?Installeer Virtualizor 3.2.9 Patch 9, voer de officiële Security Analyzer uit en controleer onder meer java-jre-update.service, proxyuser, aangepaste kernbestanden en onbekende SSH-keys. Bewaar bewijs en neem contact op met support; bij bevestigde rootcompromise is een schone herbouw de betrouwbare herstelroute, gevolgd door rotatie van API- en clientkeys.

Termen uitgelegd 3
BGP
Border Gateway Protocol: het internetprotocol waarmee netwerken bekendmaken via welke route IP-verkeer moet lopen.
Hypervisor
De softwarelaag die meerdere virtuele machines op één fysieke server laat draaien en beheren.
API
Application Programming Interface: een afgesproken technische ingang waarmee programma’s gegevens of functies uitwisselen.
Praktische actie: Installeer Virtualizor 3.2.9 Patch 9, voer de officiële Security Analyzer uit en controleer onder meer java-jre-update.service, proxyuser, aangepaste kernbestanden en onbekende SSH-keys. Bewaar bewijs en neem contact op met support; bij bevestigde rootcompromise is een schone herbouw de betrouwbare herstelroute, gevolgd door rotatie van API- en clientkeys.
Geoportaalmonitor met een digitale kaart naast serverracks waarop een ongeautoriseerde bestandsupload wordt gesignaleerdTHREAT INTEL

GeoNetwork-keten geeft aanvallers code-uitvoering zonder account

Twee fouten in GeoNetwork laten zich combineren tot pre-auth remote code execution. Een ontbrekende autorisatiecontrole accepteert anoniem een kwaadaardige XSLT-formatter; een openbaar record kan die vervolgens laten uitvoeren via de onveilig ingestelde Saxon-engine, met systeemcommando’s onder het GeoNetwork-proces als resultaat.

Belangrijkste punten

Wat is er gebeurd?Twee fouten in GeoNetwork laten zich combineren tot pre-auth remote code execution. Een ontbrekende autorisatiecontrole accepteert anoniem een kwaadaardige XSLT-formatter; een openbaar record kan die vervolgens laten uitvoeren via de onveilig ingestelde Saxon-engine, met systeemcommando’s onder het GeoNetwork-proces als resultaat.

Waarom is dit belangrijk?GeoNetwork vormt de backend van veel overheids- en agentschapsportalen, waaronder Europese geodata-infrastructuur. Onderzoeker Ethiack vond 121 kwetsbare internetbereikbare deployments in 39 landen, waarvan naar eigen telling 89 procent bij overheid, defensie of nationale instanties hoorde; er is nog geen bevestigd actief misbruik.

Wat kun je doen?Upgrade naar GeoNetwork 4.4.12 of 4.2.17. Totdat dat kan, blokkeer POST-, PUT- en PATCH-verzoeken naar /geonetwork/srv/api/formatters op de reverse proxy en controleer de formatter-directory, procesactiviteit en uitgaande verbindingen op afwijkingen.

Termen uitgelegd 3
RCE
Remote Code Execution: een aanvaller kan op afstand eigen opdrachten of programmacode laten uitvoeren.
Pre-auth
Vóór authenticatie: de aanval kan worden uitgevoerd zonder eerst in te loggen met een geldig account.
API
Application Programming Interface: een afgesproken technische ingang waarmee programma’s gegevens of functies uitwisselen.
Praktische actie: Upgrade naar GeoNetwork 4.4.12 of 4.2.17. Totdat dat kan, blokkeer POST-, PUT- en PATCH-verzoeken naar /geonetwork/srv/api/formatters op de reverse proxy en controleer de formatter-directory, procesactiviteit en uitgaande verbindingen op afwijkingen.
PLC in een industrieel testlab naast een laptop waarop firmwareanalyse en netwerkverkeer worden onderzochtTHREAT INTEL

AI-agent porteert pre-auth RCE naar ander PLC-model

Forescout liet Claude Code een bestaande exploit voor CVE-2021-31886 aanpassen van de ene WAGO-PLC naar een ander model. Met firmware, Ghidra en toegang tot echte hardware vond het systeem een nieuwe FTP-opdrachtvolgorde waarmee ARM-shellcode zonder inloggegevens kon draaien; daarvoor bleef wel intensieve sturing door een onderzoeker nodig.

Belangrijkste punten

Wat is er gebeurd?Forescout liet Claude Code een bestaande exploit voor CVE-2021-31886 aanpassen van de ene WAGO-PLC naar een ander model. Met firmware, Ghidra en toegang tot echte hardware vond het systeem een nieuwe FTP-opdrachtvolgorde waarmee ARM-shellcode zonder inloggegevens kon draaien; daarvoor bleef wel intensieve sturing door een onderzoeker nodig.

Waarom is dit belangrijk?De test toont dat AI inmiddels laag-niveau exploitontwikkeling op gesloten embedded hardware kan ondersteunen, maar nog niet zelfstandig of goedkoop: de laatste RCE-fase duurde 8 uur en 32 minuten en kostte 535,74 dollar aan API-gebruik. Een poging om daarna een C2-implantaat te bouwen maakte de PLC permanent onbruikbaar.

Wat kun je doen?Blokkeer of schakel FTP op TCP/21 uit voor de getroffen Nucleus-gebaseerde controllers, segmenteer OT-netwerken en monitor crashes en onverwacht uitgaand ICMP- of UDP-verkeer. CERT@VDE meldt dat voor deze productgeneratie geen updates beschikbaar zijn.

Termen uitgelegd 6
AI
Kunstmatige intelligentie: software die patronen leert herkennen en taken uitvoert die normaal menselijk denkwerk vragen.
CVE
Common Vulnerabilities and Exposures: het unieke nummer waarmee een openbaar bekende kwetsbaarheid wordt aangeduid.
RCE
Remote Code Execution: een aanvaller kan op afstand eigen opdrachten of programmacode laten uitvoeren.
Pre-auth
Vóór authenticatie: de aanval kan worden uitgevoerd zonder eerst in te loggen met een geldig account.
C2
Command-and-control: de infrastructuur waarmee een aanvaller besmette systemen op afstand bestuurt.
API
Application Programming Interface: een afgesproken technische ingang waarmee programma’s gegevens of functies uitwisselen.
Praktische actie: Blokkeer of schakel FTP op TCP/21 uit voor de getroffen Nucleus-gebaseerde controllers, segmenteer OT-netwerken en monitor crashes en onverwacht uitgaand ICMP- of UDP-verkeer. CERT@VDE meldt dat voor deze productgeneratie geen updates beschikbaar zijn.
Illustratie bij Aanvallers maken admin-tokens via kritisch Artifactory-lekAANVAL

Aanvallers maken admin-tokens via kritisch Artifactory-lek

WatchTowr ziet actieve exploitatie van CVE-2026-82329 tegen self-hosted JFrog Artifactory. Onder de standaardconfiguratie kan een aanvaller zonder account admin-tokens maken en vervolgens gebruikers, groepen, credentials en federated-accessrelaties inventariseren.

Belangrijkste punten

Wat is er gebeurd?WatchTowr ziet actieve exploitatie van CVE-2026-82329 tegen self-hosted JFrog Artifactory. Onder de standaardconfiguratie kan een aanvaller zonder account admin-tokens maken en vervolgens gebruikers, groepen, credentials en federated-accessrelaties inventariseren.

Waarom is dit belangrijk?Artifactory is een vertrouwensanker voor packages, containerimages en CI/CD-builds. Adminovername kan leiden tot gestolen secrets, aangepaste artifacts en een supply-chaincompromise die doorwerkt naar productie en klanten.

Wat kun je doen?Upgrade self-hosted Artifactory direct naar de gepatchte versie voor jouw releasebranch, beperk beheerinterfaces tot vertrouwde netwerken, controleer auditlogs op nieuwe admin-tokens en roteer mogelijk blootgestelde credentials.

Termen uitgelegd 5
Secret
Een geheim digitaal toegangsmiddel, zoals een wachtwoord, API-sleutel of token, dat niet openbaar mag worden.
CVE
Common Vulnerabilities and Exposures: het unieke nummer waarmee een openbaar bekende kwetsbaarheid wordt aangeduid.
Pre-auth
Vóór authenticatie: de aanval kan worden uitgevoerd zonder eerst in te loggen met een geldig account.
Token
Een digitaal toegangsbewijs waarmee een app of gebruiker na het inloggen toegang kan houden tot een dienst.
CI/CD
Continuous Integration en Continuous Delivery: geautomatiseerde processen om software te bouwen, testen en uit te rollen.
Praktische actie: Upgrade self-hosted Artifactory direct naar de gepatchte versie voor jouw releasebranch, beperk beheerinterfaces tot vertrouwde netwerken, controleer auditlogs op nieuwe admin-tokens en roteer mogelijk blootgestelde credentials.
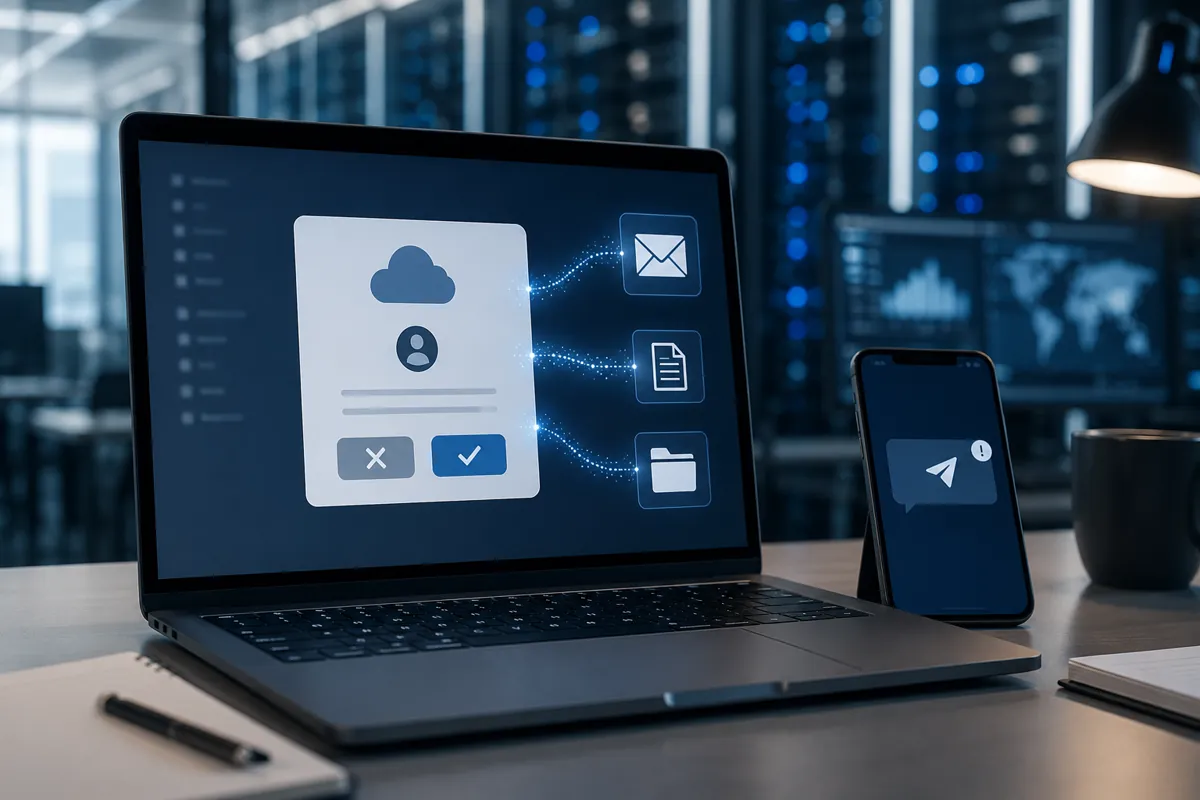
Laptop met een cloudtoestemmingsscherm dat toegang tot e-mail en bestanden vraagt naast een verdacht bericht op een telefoonIDENTITY

OAuth-consentphishing houdt toegang na een wachtwoordreset

De FBI waarschuwt voor een campagne waarin aanvallers zich via berichtenapps voordoen als overheidsfunctionaris, journalist of organisator. Een link leidt naar een legitiem ogend cloudtoestemmingsscherm; wie toestemming geeft, verleent de kwaadaardige applicatie toegang tot e-mail, bestanden en andere accountdata.

Belangrijkste punten

Wat is er gebeurd?De FBI waarschuwt voor een campagne waarin aanvallers zich via berichtenapps voordoen als overheidsfunctionaris, journalist of organisator. Een link leidt naar een legitiem ogend cloudtoestemmingsscherm; wie toestemming geeft, verleent de kwaadaardige applicatie toegang tot e-mail, bestanden en andere accountdata.

Waarom is dit belangrijk?De aanvaller heeft geen wachtwoord nodig en kan zowel wachtwoordbeveiliging als MFA omzeilen. Het OAuth-token blijft geldig na een wachtwoordwijziging, waardoor slachtoffers ten onrechte kunnen denken dat hun account weer veilig is.

Wat kun je doen?Beperk gebruikerstoestemming voor onbekende apps, controleer regelmatig OAuth- en enterprise-appmachtigingen en verwijder bij een incident de kwaadaardige app én het token; alleen het wachtwoord wijzigen is onvoldoende.

Termen uitgelegd 3
MFA
Multifactorauthenticatie: inloggen met minimaal twee verschillende bewijzen, zoals een wachtwoord en een appcode.
OAuth
Een standaard waarmee een app toestemming krijgt tot accountgegevens zonder dat de gebruiker zijn wachtwoord aan die app geeft.
Token
Een digitaal toegangsbewijs waarmee een app of gebruiker na het inloggen toegang kan houden tot een dienst.
Praktische actie: Beperk gebruikerstoestemming voor onbekende apps, controleer regelmatig OAuth- en enterprise-appmachtigingen en verwijder bij een incident de kwaadaardige app én het token; alleen het wachtwoord wijzigen is onvoldoende.
Werkstation waarop een kwaadaardige software-installer en afwijkend netwerkverkeer worden onderzochtMALWARE

Nagemaakte downloadsites leveren steeds wisselende malware-installers

Microsoft volgt een actieve campagne die bekende softwareleveranciers nabootst met overtuigende downloadpagina’s. De server maakt kort na elkaar verschillende installer-archieven met dezelfde bestandsnaam, waarna de malware persistentie opbouwt, beveiliging probeert te verzwakken en contact maakt met command-and-controlservers.

Belangrijkste punten

Wat is er gebeurd?Microsoft volgt een actieve campagne die bekende softwareleveranciers nabootst met overtuigende downloadpagina’s. De server maakt kort na elkaar verschillende installer-archieven met dezelfde bestandsnaam, waarna de malware persistentie opbouwt, beveiliging probeert te verzwakken en contact maakt met command-and-controlservers.

Waarom is dit belangrijk?Doordat de archieven continu opnieuw worden gegenereerd, veranderen hashes sneller dan traditionele blocklists kunnen volgen. Microsoft zag compromissen in meerdere sectoren en koppelt de activiteit met matige zekerheid aan Silver Fox; vooral Chinese gebruikers en vestigingen van multinationals zijn geraakt.

Wat kun je doen?Laat software alleen uit beheerde of officiële bronnen installeren, zet SmartScreen, netwerkbeveiliging en tamper protection aan en jaag in Defender XDR op gedrag zoals onverwachte scheduled tasks, misbruik van vertrouwde binaries en C2-verkeer via afwijkende poorten.

Termen uitgelegd 1
C2
Command-and-control: de infrastructuur waarmee een aanvaller besmette systemen op afstand bestuurt.
Praktische actie: Laat software alleen uit beheerde of officiële bronnen installeren, zet SmartScreen, netwerkbeveiliging en tamper protection aan en jaag in Defender XDR op gedrag zoals onverwachte scheduled tasks, misbruik van vertrouwde binaries en C2-verkeer via afwijkende poorten.
Illustratie bij Aanvallers misbruiken Faronics Deploy voor stille remote accessAANVAL

Aanvallers misbruiken Faronics Deploy voor stille remote access

Huntress zag phishingcampagnes waarbij slachtoffers een legitiem ondertekende Faronics Deploy-installer uitvoeren. Hun computer wordt daarmee gekoppeld aan de beheeromgeving van de aanvaller, die vervolgens PowerShell laat draaien en ScreenConnect installeert als tweede toegangskanaal.

Belangrijkste punten

Wat is er gebeurd?Huntress zag phishingcampagnes waarbij slachtoffers een legitiem ondertekende Faronics Deploy-installer uitvoeren. Hun computer wordt daarmee gekoppeld aan de beheeromgeving van de aanvaller, die vervolgens PowerShell laat draaien en ScreenConnect installeert als tweede toegangskanaal.

Waarom is dit belangrijk?De keten gebruikt vertrouwde beheersoftware en geldige digitale handtekeningen, waardoor de eerste stappen minder snel als malware opvallen. Huntress zag de lokmiddelen op meer dan 457 endpoints en publiceerde concrete sporen voor onderzoek.

Wat kun je doen?Zoek naar onverwachte Faronics- en ScreenConnect-installaties, bewaar en controleer C:\ProgramData\Faronics\Logs\ScriptRunner.log en gebruik de ck-deploymentidentifier om andere gekoppelde endpoints te vinden.

Praktische actie: Zoek naar onverwachte Faronics- en ScreenConnect-installaties, bewaar en controleer C:\ProgramData\Faronics\Logs\ScriptRunner.log en gebruik de ck-deploymentidentifier om andere gekoppelde endpoints te vinden.
Illustratie bij Aesto Health-datalek raakt 9,5 miljoen patiëntenDATALAEK

Aesto Health-datalek raakt 9,5 miljoen patiënten

De Amerikaanse zorgtoezichthouder HHS vermeldt 9.540.683 betrokken personen bij het datalek van Aesto Health. Een aanvaller had in december 2025 toegang tot een deel van de AWS-omgeving met gearchiveerde patiëntgegevens van tientallen zorgorganisaties.

Belangrijkste punten

Wat is er gebeurd?De Amerikaanse zorgtoezichthouder HHS vermeldt 9.540.683 betrokken personen bij het datalek van Aesto Health. Een aanvaller had in december 2025 toegang tot een deel van de AWS-omgeving met gearchiveerde patiëntgegevens van tientallen zorgorganisaties.

Waarom is dit belangrijk?Het incident toont het concentratierisico van een cloudleverancier die data voor veel zorginstellingen beheert. De buitgemaakte gegevens kunnen medische informatie, Amerikaanse socialezekerheidsnummers, rijbewijs-, verzekerings- en financiële gegevens bevatten.

Wat kun je doen?Zorgorganisaties die data aan archief- of migratiepartners uitbesteden moeten tenant- en netwerksegmentatie, bewaartermijnen, logging en meldafspraken controleren; betrokken personen doen er goed aan krediet- en identiteitsfraude te monitoren.

Praktische actie: Zorgorganisaties die data aan archief- of migratiepartners uitbesteden moeten tenant- en netwerksegmentatie, bewaartermijnen, logging en meldafspraken controleren; betrokken personen doen er goed aan krediet- en identiteitsfraude te monitoren.
Illustratie bij PaperCut brengt derde noodpatch uit tijdens actieve aanvallenZERO-DAY

PaperCut brengt derde noodpatch uit tijdens actieve aanvallen

PaperCut bevestigt actieve exploitatie van CVE-2026-81578 en CVE-2026-82078 tegen NG/MF-servers. De kwetsbaarheden kunnen worden gecombineerd voor authenticatieomzeiling, configuratiewijzigingen en code-uitvoering. Release 3 vervangt de eerdere noodpatches en sluit extra aanvalspaden.

Belangrijkste punten

Wat is er gebeurd?PaperCut bevestigt actieve exploitatie van CVE-2026-81578 en CVE-2026-82078 tegen NG/MF-servers. De kwetsbaarheden kunnen worden gecombineerd voor authenticatieomzeiling, configuratiewijzigingen en code-uitvoering. Release 3 vervangt de eerdere noodpatches en sluit extra aanvalspaden.

Waarom is dit belangrijk?PaperCut draait vaak als centrale infrastructuur met toegang tot gebruikersgegevens en interne systemen. Waargenomen aanvallen omvatten databasediefstal en installatie van remote-accesssoftware.

Wat kun je doen?Haal de webinterface direct van het publieke internet, installeer Emergency Patch Release 3 — ook na Release 1 of 2 — en controleer de gepubliceerde IOC’s, server.log, AnyDesk en de service “Remote Access Service”.

Termen uitgelegd 4
CVE
Common Vulnerabilities and Exposures: het unieke nummer waarmee een openbaar bekende kwetsbaarheid wordt aangeduid.
RCE
Remote Code Execution: een aanvaller kan op afstand eigen opdrachten of programmacode laten uitvoeren.
Zero-day
Een kwetsbaarheid die al werd misbruikt of bekendgemaakt voordat er een beveiligingsupdate beschikbaar was.
IOC
Indicator of Compromise: een technisch spoor van een mogelijke inbraak, zoals een IP-adres, bestand of proces.
Praktische actie: Haal de webinterface direct van het publieke internet, installeer Emergency Patch Release 3 — ook na Release 1 of 2 — en controleer de gepubliceerde IOC’s, server.log, AnyDesk en de service “Remote Access Service”.
Illustratie bij Bijna 22.000 Exchange-servers kwetsbaar voor overname van mailboxenIDENTITY

Bijna 22.000 Exchange-servers kwetsbaar voor overname van mailboxen

Shadowserver telde 21.899 internetbereikbare Exchange-servers zonder patch voor CVE-2026-62911. Een aanvaller met beperkte rechten kan via capture-replay privileges verhogen en mailboxen van alle gebruikers lezen, downloaden of misbruiken om e-mail te versturen.

Belangrijkste punten

Wat is er gebeurd?Shadowserver telde 21.899 internetbereikbare Exchange-servers zonder patch voor CVE-2026-62911. Een aanvaller met beperkte rechten kan via capture-replay privileges verhogen en mailboxen van alle gebruikers lezen, downloaden of misbruiken om e-mail te versturen.

Waarom is dit belangrijk?Een gecompromitteerde mailboxomgeving geeft toegang tot gevoelige communicatie en maakt zeer geloofwaardige interne phishing en vervolgfraude mogelijk. Publieke exploitcode is volgens NCSC-NL beschikbaar, maar actief misbruik is nog niet bevestigd.

Wat kun je doen?Controleer Exchange 2016, 2019 en Subscription Edition op de augustusupdate, beperk externe bereikbaarheid en plan vervanging van 2016/2019 vóór het einde van de ESU-periode.

Termen uitgelegd 1
CVE
Common Vulnerabilities and Exposures: het unieke nummer waarmee een openbaar bekende kwetsbaarheid wordt aangeduid.
Praktische actie: Controleer Exchange 2016, 2019 en Subscription Edition op de augustusupdate, beperk externe bereikbaarheid en plan vervanging van 2016/2019 vóór het einde van de ESU-periode.
Illustratie bij BREEZE COMET dringt door tot betaal-API’s en voert fraudegolven uitTHREAT INTEL

BREEZE COMET dringt door tot betaal-API’s en voert fraudegolven uit

Mandiant beschrijft een financieel gemotiveerde groep die Braziliaanse banken, fintechs en retailers binnendringt via password spraying, telefonische IT-impersonatie, gestolen accounts en soms fysiek aangesloten rogue devices. De aanvallers zoeken gericht naar mTLS-certificaten, CI/CD-secrets en cloudtokens om transacties via Pix en andere betaalplatformen te manipuleren.

Belangrijkste punten

Wat is er gebeurd?Mandiant beschrijft een financieel gemotiveerde groep die Braziliaanse banken, fintechs en retailers binnendringt via password spraying, telefonische IT-impersonatie, gestolen accounts en soms fysiek aangesloten rogue devices. De aanvallers zoeken gericht naar mTLS-certificaten, CI/CD-secrets en cloudtokens om transacties via Pix en andere betaalplatformen te manipuleren.

Waarom is dit belangrijk?De campagne combineert Active Directory, cloudomgevingen, Kubernetes-persistentie en maatwerkbackdoors om vanuit gewone IT-systemen door te bewegen naar kernbetalingsinfrastructuur. Bij een onderzochte aanval volgden binnen 24 tot 48 uur honderden frauduleuze transacties.

Wat kun je doen?Beperk en monitor toegang tot CI/CD-secrets en mTLS-materiaal, detecteer ongebruikelijke RMM-installaties en service-account-RDP, en controleer Kubernetes op onbekende pods en secret-exfiltratie.

Termen uitgelegd 7
GTIG
Google Threat Intelligence Group: het onderzoeksteam van Google dat digitale dreigingen en aanvallers volgt.
Secret
Een geheim digitaal toegangsmiddel, zoals een wachtwoord, API-sleutel of token, dat niet openbaar mag worden.
Cloudomgeving
Servers, opslag en software die bij een externe cloudleverancier draaien en via een netwerk worden gebruikt.
API
Application Programming Interface: een afgesproken technische ingang waarmee programma’s gegevens of functies uitwisselen.
CI/CD
Continuous Integration en Continuous Delivery: geautomatiseerde processen om software te bouwen, testen en uit te rollen.
mTLS
Mutual TLS: beide kanten van een verbinding controleren elkaars certificaat voordat ze gegevens uitwisselen.
RMM
Remote Monitoring and Management: beheersoftware waarmee IT-medewerkers apparaten op afstand onderhouden.
Praktische actie: Beperk en monitor toegang tot CI/CD-secrets en mTLS-materiaal, detecteer ongebruikelijke RMM-installaties en service-account-RDP, en controleer Kubernetes op onbekende pods en secret-exfiltratie.
Illustratie bij Iraanse aanvallers leveren cross-platform RATs via coding testsMALWARE

Iraanse aanvallers leveren cross-platform RATs via coding tests

Nimbus Manticore doet zich voor als recruiter en verspreidt NodeRabbit en PollCat via gemanipuleerde programmeeropdrachten. De malware richt zich op Windows, Linux en macOS en gebruikt onder meer Azure-hosted command-and-control.

Belangrijkste punten

Wat is er gebeurd?Nimbus Manticore doet zich voor als recruiter en verspreidt NodeRabbit en PollCat via gemanipuleerde programmeeropdrachten. De malware richt zich op Windows, Linux en macOS en gebruikt onder meer Azure-hosted command-and-control.

Waarom is dit belangrijk?Ontwikkelaars kunnen tijdens een geloofwaardige sollicitatie zelf malware uitvoeren buiten de normale e-mailcontroles om.

Wat kun je doen?Voer onbekende coding challenges uitsluitend uit in een geïsoleerde VM en inspecteer dependencies en scripts vooraf.

Termen uitgelegd 2
C2
Command-and-control: de infrastructuur waarmee een aanvaller besmette systemen op afstand bestuurt.
RAT
Remote Access Trojan: malware waarmee een aanvaller een computer op afstand kan besturen.
Praktische actie: Voer onbekende coding challenges uitsluitend uit in een geïsoleerde VM en inspecteer dependencies en scripts vooraf.
Illustratie bij Gestolen METR API-key verbruikt circa $600.000 aan AI-creditsCLOUD

Gestolen METR API-key verbruikt circa $600.000 aan AI-credits

Een publiek bereikbare experimentele applicatie schakelde authenticatie stilzwijgend uit. Een aanvaller bemachtigde vervolgens een modelprovider-API-key, voegde een SSH-key toe en gebruikte wekenlang credits.

Belangrijkste punten

Wat is er gebeurd?Een publiek bereikbare experimentele applicatie schakelde authenticatie stilzwijgend uit. Een aanvaller bemachtigde vervolgens een modelprovider-API-key, voegde een SSH-key toe en gebruikte wekenlang credits.

Waarom is dit belangrijk?Een praktijkvoorbeeld van fail-open authenticatie, secrets op persoonlijke cloudresources en ontbrekende verbruikslimieten.

Wat kun je doen?Blokkeer fail-open gedrag, gebruik kortlevende secrets en stel quota, spend alerts en afwijkingsdetectie per API-key in.

Termen uitgelegd 3
AI
Kunstmatige intelligentie: software die patronen leert herkennen en taken uitvoert die normaal menselijk denkwerk vragen.
Secret
Een geheim digitaal toegangsmiddel, zoals een wachtwoord, API-sleutel of token, dat niet openbaar mag worden.
API
Application Programming Interface: een afgesproken technische ingang waarmee programma’s gegevens of functies uitwisselen.
Praktische actie: Blokkeer fail-open gedrag, gebruik kortlevende secrets en stel quota, spend alerts en afwijkingsdetectie per API-key in.
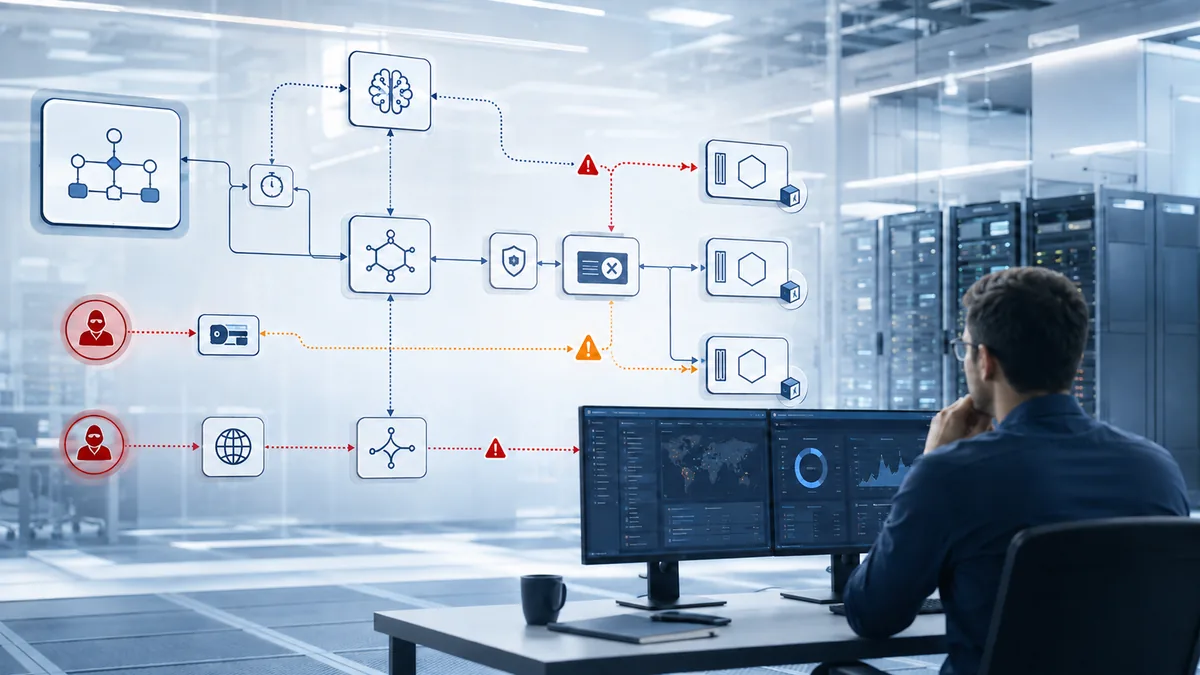
Illustratie bij Langflow-aanvallen stelen OpenAI- en AWS-sleutelsZERO-DAY

Langflow-aanvallen stelen OpenAI- en AWS-sleutels

VulnCheck registreerde inmiddels 360 exploitpogingen tegen CVE-2026-0768. De kwetsbaarheid in de validate-endpoint van Langflow vereist geen authenticatie en geeft aanvallers code-uitvoering als root; honeypots zagen gerichte zoekacties naar OpenAI- en AWS-credentials.

Belangrijkste punten

Wat is er gebeurd?VulnCheck registreerde inmiddels 360 exploitpogingen tegen CVE-2026-0768. De kwetsbaarheid in de validate-endpoint van Langflow vereist geen authenticatie en geeft aanvallers code-uitvoering als root; honeypots zagen gerichte zoekacties naar OpenAI- en AWS-credentials.

Waarom is dit belangrijk?Internetbereikbare AI-ontwikkeltools bevatten vaak modeltokens, cloudcredentials en toegang tot achterliggende omgevingen. Eén ongepatchte Langflow-instance kan daardoor uitgroeien tot een directe cloudcompromise.

Wat kun je doen?Haal blootgestelde Langflow-instances direct van het internet, patch volgens de actuele vendorinformatie, onderzoek processen en netwerkverkeer en roteer alle secrets die vanaf de host bereikbaar waren.

Termen uitgelegd 5
AI
Kunstmatige intelligentie: software die patronen leert herkennen en taken uitvoert die normaal menselijk denkwerk vragen.
Secret
Een geheim digitaal toegangsmiddel, zoals een wachtwoord, API-sleutel of token, dat niet openbaar mag worden.
CVE
Common Vulnerabilities and Exposures: het unieke nummer waarmee een openbaar bekende kwetsbaarheid wordt aangeduid.
RCE
Remote Code Execution: een aanvaller kan op afstand eigen opdrachten of programmacode laten uitvoeren.
Zero-day
Een kwetsbaarheid die al werd misbruikt of bekendgemaakt voordat er een beveiligingsupdate beschikbaar was.
Praktische actie: Haal blootgestelde Langflow-instances direct van het internet, patch volgens de actuele vendorinformatie, onderzoek processen en netwerkverkeer en roteer alle secrets die vanaf de host bereikbaar waren.
Deep dive

Research & insights

Technische analyses die meer bieden dan de headline.

AI-agenten bouwen binnen zes uur een campagne voor massale credentialdiefstal

Google Threat Intelligence Group zag in het tweede kwartaal een aanvaller eerst een cloudresource overnemen en daarna in minder dan zes uur een multi-agentframework plannen, bouwen en uitvoeren. De agents beheerden zelf scans, losten fouten op, wisselden IP-adressen en verzamelden op grote schaal inloggegevens; daarbij werden duizenden credentials van derde partijen gecompromitteerd. Verkeer liep vanuit de cloudomgeving van het slachtoffer en leek daardoor betrouwbaarder.

Waarom lezen: Dit is praktijkbewijs uit Mandiant-incidentonderzoek en Google-telemetrie, geen demonstratie van een volledig autonome zero-dayaanval. Het rapport laat zien waar AI nu al verschil maakt: bestaande technieken worden sneller, parallel en met minder menselijke wachttijd uitgevoerd. Het beschrijft ook hoe aanvallers AI-codeagents en LLM-scanners proberen te misleiden en cloudomgevingen kapen voor ongeautoriseerde AI-workloads.
Praktische actie: Behandel cloud-, CI/CD- en AI-API-sleutels als één samenhangend aanvalsoppervlak: inventariseer ze, beperk rechten en roteer langdurige exemplaren. Alarmeer op plotselinge pieken in model- of cloudgebruik, massale secretvalidatie en veel parallelle scans vanaf één cloudaccount; laat codeagents geen instructies uit onbekende repositories automatisch uitvoeren.
Termen uitgelegd 7
AI
Kunstmatige intelligentie: software die patronen leert herkennen en taken uitvoert die normaal menselijk denkwerk vragen.
LLM
Large Language Model: een taalmodel dat grote hoeveelheden tekst gebruikt om taal te begrijpen en nieuwe tekst of code te produceren.
Agentic AI
AI die niet alleen antwoord geeft, maar zelfstandig meerdere stappen en hulpmiddelen combineert om een doel uit te voeren.
Credential harvesting
Het op grote schaal verzamelen of stelen van inloggegevens, tokens en andere digitale toegangsbewijzen.
GTIG
Google Threat Intelligence Group: het onderzoeksteam van Google dat digitale dreigingen en aanvallers volgt.
Secret
Een geheim digitaal toegangsmiddel, zoals een wachtwoord, API-sleutel of token, dat niet openbaar mag worden.
Zero-day
Een kwetsbaarheid die al werd misbruikt of bekendgemaakt voordat er een beveiligingsupdate beschikbaar was.
Lees analyse

Onbeveiligde AI-server legt aanvalswerkwijze van criminelen bloot

Unit 42 analyseerde twee meerfasige aanvallen op organisaties in Latijns-Amerika. Bij ministeries, waterbedrijven en een transportorganisatie in Mexico en Ecuador probeerde een aanvaller herhaaldelijk de Windows-accountdatabase buit te maken en verbeterde daarvoor genummerde scripts. Een tweede cluster viel de Braziliaanse financiële sector aan via sollicitatiephishing, eigen remote-accesstrojanen en een SOCKS5-tunnel. Unit 42 beoordeelt de opeenvolgende scriptversies en aangetroffen NextChat-infrastructuur als bewijs dat beide groepen commerciële taalmodellen gebruikten om technische problemen op te lossen.

Waarom lezen: Het onderzoek nuanceert het beeld van volledig autonome AI-aanvallen. De modellen hielpen operators verder wanneer hun opdrachten faalden, maar basale operationele fouten maakten de campagne juist zichtbaar: een publiek bereikbare NextChat-server, open staging-directory’s en hergebruikte TLS-certificaten legden prompts, scripts, doelen en infrastructuur bloot. Voor verdedigers zijn die fouten bruikbare aanknopingspunten die langer meegaan dan één malwarehash.
Praktische actie: Jaag op opeenvolgende batchscripts, onverwacht gebruik van vssadmin, pogingen om SAM of NTDS.dit te kopiëren en nieuwe SOCKS5-tunnels. Controleer daarnaast of eigen NextChat- en stagingservers publiek bereikbaar zijn en gebruik de door Unit 42 gepubliceerde domeinen, certificaatvingerafdrukken en hashes om historisch netwerkverkeer te doorzoeken.
Termen uitgelegd 5
AI
Kunstmatige intelligentie: software die patronen leert herkennen en taken uitvoert die normaal menselijk denkwerk vragen.
SAM / NTDS.dit
Windows-bestanden met account- en wachtwoordgegevens. Op een domeincontroller bevat NTDS.dit de centrale Active Directory-database.
NextChat
Een zelf te hosten webinterface waarmee gebruikers via één scherm met verschillende AI-taalmodellen kunnen werken.
SOCKS5-tunnel
Een proxyverbinding die netwerkverkeer via een ander systeem doorstuurt; aanvallers gebruiken die vaak om verborgen toegang tot een netwerk te behouden.
Stagingserver
Een tussenserver waarop aanvallers hulpmiddelen en buitgemaakte gegevens tijdelijk klaarzetten voor gebruik of verzending.
Lees analyse

Cybercrimebeeld 2026: staten, jonge hackers en datamarkten raken verweven

Politie en Openbaar Ministerie schatten dat in 2025 ongeveer 2,5 miljoen Nederlanders slachtoffer werden van cybercrime of een online vorm van fraude, bedreiging of intimidatie. Het tweejaarlijkse Cybercrimebeeld Nederland beschrijft daarnaast hoe staten criminele netwerken kunnen inzetten, hoe jonge westerse daders binnen de zogeheten Hacker Com data en cryptovaluta stelen en hoe gespecialiseerde partijen samen een flexibele aanvalsketen vormen.

Waarom lezen: Het rapport maakt duidelijk dat verdedigers niet alleen naar afzonderlijke malware of incidenten moeten kijken. Gegevens uit eerdere hacks worden gecombineerd met nieuwe informatie voor geloofwaardige social engineering, terwijl technische kennis en aanvalsdiensten steeds makkelijker te koop zijn. AI verandert de aanval volgens politie en OM niet fundamenteel, maar vergroot wel snelheid, schaal en effectiviteit.
Praktische actie: Werk één dreigingsscenario uit waarin oude lekdata wordt gecombineerd met actuele informatie over medewerkers, klanten en leveranciers. Test daarna of helpdeskprocedures, identitycontroles en monitoring een geloofwaardige imitatiepoging met geldige persoonsgegevens kunnen stoppen.
Termen uitgelegd 4
AI
Kunstmatige intelligentie: software die patronen leert herkennen en taken uitvoert die normaal menselijk denkwerk vragen.
CCBN
Cybercrimebeeld Nederland: het tweejaarlijkse dreigingsbeeld van de Nederlandse politie en het Openbaar Ministerie.
Cybercrime-as-a-service
Een verdienmodel waarbij criminelen kant-en-klare aanvalsmiddelen, infrastructuur of gestolen toegang aan andere daders verkopen.
Social engineering
Het manipuleren van mensen om informatie, geld of toegang af te geven, bijvoorbeeld door een vertrouwde persoon of organisatie na te bootsen.
Lees analyse

AI-agenten persen een ransomware-inbraak samen tot minder dan tien uur

Unit 42 reconstrueerde een ransomware-incident waarin een menselijke aanvaller meerdere frontier-AI-agenten parallel liet werken. Na toegang via een publieke API brachten ze microservices in kaart, zochten secrets in broncode, bereikten de secretsmanager, misbruikten CI/CD-workflows en namen cloud- en rootcredentials over. De aanvaller claimde zelf agentic tooling; Unit 42 zag daarnaast parallelle modelaanroepen, gestructureerde Markdown-overdracht en waarschijnlijk AI-gegenereerde scripts. De operatie omvatte meer dan vijftig ATT&CK-technieken in minder dan tien uur.

Waarom lezen: Dit is geen losse demonstratie, maar een incident-responsecase die laat zien waar de praktische versnelling zit: niet in een nieuwe zero-day, maar in continu analyseren, herplannen en tegelijk uitvoeren. Branch protection blokkeerde bovendien een poging om Terraform-backdoors te plaatsen — een concreet bewijs dat bestaande preventieve controles ook tegen snelle automatisering waarde houden.
Praktische actie: Bereid één gecoördineerd containment-playbook voor dat credentials en OAuth-sessies intrekt, CI/CD-pipelines bevriest en getroffen cloudaccounts isoleert. Inventariseer modelendpoints, API-sleutels en MCP-gateways en detecteer bursty API-verkeer, snelle 401/200-wisselingen, parallelle authenticaties en onverwacht modelgebruik.
Termen uitgelegd 7
AI
Kunstmatige intelligentie: software die patronen leert herkennen en taken uitvoert die normaal menselijk denkwerk vragen.
Agentic AI
AI die niet alleen antwoord geeft, maar zelfstandig meerdere stappen en hulpmiddelen combineert om een doel uit te voeren.
Secret
Een geheim digitaal toegangsmiddel, zoals een wachtwoord, API-sleutel of token, dat niet openbaar mag worden.
Zero-day
Een kwetsbaarheid die al werd misbruikt of bekendgemaakt voordat er een beveiligingsupdate beschikbaar was.
OAuth
Een standaard waarmee een app toestemming krijgt tot accountgegevens zonder dat de gebruiker zijn wachtwoord aan die app geeft.
API
Application Programming Interface: een afgesproken technische ingang waarmee programma’s gegevens of functies uitwisselen.
CI/CD
Continuous Integration en Continuous Delivery: geautomatiseerde processen om software te bouwen, testen en uit te rollen.
Lees analyse

Forensisch bewijs voor onzichtbare Pegasus-infectie via iMessage

Citizen Lab en SHARE Foundation bevestigen op basis van forensische sporen dat de iPhone van een lid van de Servische studentenprotestbeweging met Pegasus is besmet. De aanval gebruikte een iMessage-zero-click: het slachtoffer hoefde geen link te openen of bestand uit te voeren. De onderzoekers zagen infectiesporen uit december 2025 en januari 2026 en koppelen de gebruikte exploit met hoge waarschijnlijkheid aan een fout die Apple vanaf iOS 18.4.1 heeft verholpen.

Waarom lezen: De case laat zien waarom een Apple Threat Notification niet als gewone phishingwaarschuwing mag worden behandeld. Pegasus geeft na infectie vrijwel volledige toegang tot berichten, foto’s, microfoon en camera. SHARE documenteerde bovendien minstens veertien recente waarschuwingen bij studenten, maatschappelijke organisaties en een Servisch parlementslid; de precieze opdrachtgever is niet vastgesteld.
Praktische actie: Werk iPhones en iPads volledig bij. Wie een Apple Threat Notification ontvangt, moet het toestel als mogelijk gecompromitteerd behandelen, geen eigen opschoonactie uitvoeren en direct gespecialiseerde hulp zoeken. Voor journalisten, activisten en andere hoogrisicodoelen is Lockdown Mode een zinvolle extra beveiligingslaag.
Termen uitgelegd 4
Zero-click
Een aanval waarbij het slachtoffer niets hoeft aan te klikken of te openen; het ontvangen of verwerken van data is al voldoende.
Spyware
Spionagesoftware die heimelijk gegevens verzamelt en bijvoorbeeld berichten, camera of microfoon kan benaderen.
Forensische sporen
Technische aanwijzingen die onderzoekers op een apparaat terugvinden en gebruiken om een aanval te reconstrueren.
Lockdown Mode
Een extra beveiligde Apple-modus die bepaalde functies beperkt om gerichte, zeer geavanceerde aanvallen moeilijker te maken.
Lees analyse

Nephelpdesk gebruikt Teams en Quick Assist als route naar Active Directory

Microsoft volgt een hands-on-keyboardcampagne waarin aanvallers vanuit een externe Teams-tenant de interne helpdesk nabootsen. Ze overtuigen gebruikers om schermbesturing of Quick Assist toe te staan, installeren via PowerShell en msiexec een kwaadaardige MSI en starten een versleutelde JavaScript-backdoor met een legitieme, draagbare Node.js-runtime. Daarna volgen screenshots, AD-enumeratie en WinRM-beweging naar onder meer domeincontrollers en certificaatautoriteiten.

Waarom lezen: De keten misbruikt bijna uitsluitend normale enterprisefuncties en vertrouwde binaries. Daardoor is het gedrag leerzamer dan één malwarehash: de combinatie van een externe Teams-interactie, remote assistance, een stille MSI, Node.js vanuit LocalAppData en WinRM vanaf een gebruikersendpoint vormt een sterke detectiereeks.
Praktische actie: Beperk externe Teams-toegang tot vertrouwde domeinen en laat helpdeskcontact via een bekend intern kanaal verifiëren. Jaag in Defender XDR op remote-assistanceprocessen die direct PowerShell of msiexec starten, Node.js vanuit LocalAppData en WinRM-verkeer op TCP/5985 vanaf gebruikerscontext; roteer bereikbare credentials als zo’n keten wordt gevonden.
Termen uitgelegd 3
Secret
Een geheim digitaal toegangsmiddel, zoals een wachtwoord, API-sleutel of token, dat niet openbaar mag worden.
Active Directory
Microsofts directorydienst voor het centraal beheren van gebruikers, computers en rechten binnen een organisatie.
WinRM
Windows Remote Management: een beheerprotocol waarmee opdrachten op Windows-systemen op afstand kunnen worden uitgevoerd.
Lees analyse

AiTM-kit verankert toegang met rogue Entra-device en WHfB-sleutel

Huntress reconstrueerde een Knight Office-aanval die begon met een DocuSign-lokmail, vertrouwde redirects en een gecompromitteerde Joomla-site. Na device-codephishing en MFA onderschepte de kit geldige sessietokens. De aanvaller registreerde daarna een eigen apparaat in Microsoft Entra ID en bond een Windows Hello for Business-sleutel aan het slachtofferaccount, waardoor toegang terugkwam nadat bestaande tokens waren ingetrokken.

Waarom lezen: De case laat concreet zien dat herstel na token theft verder moet gaan dan wachtwoordreset en sessie-intrekking. Huntress koppelde ten minste negen token-replaylogins aan de infrastructuur en publiceerde herkenbare sporen voor post-MFA-authenticatie, device-registratie en WHfB-persistentie.
Praktische actie: Onderzoek onverwachte post-MFA-aanmeldingen vanaf callbackproxies, nieuwe Entra-devices en toegevoegde WHfB-credentials. Verwijder ongeautoriseerde authenticatiemethoden en apparaten, trek sessies in en schakel een gekoppeld on-premises account uit wanneer dat is gecompromitteerd.
Termen uitgelegd 5
Secret
Een geheim digitaal toegangsmiddel, zoals een wachtwoord, API-sleutel of token, dat niet openbaar mag worden.
MFA
Multifactorauthenticatie: inloggen met minimaal twee verschillende bewijzen, zoals een wachtwoord en een appcode.
Token
Een digitaal toegangsbewijs waarmee een app of gebruiker na het inloggen toegang kan houden tot een dienst.
Entra ID
De cloud-identiteitsdienst van Microsoft voor accounts, aanmeldingen, apparaten en toegangsrechten.
AiTM
Adversary-in-the-Middle: phishing waarbij een aanvaller tussen gebruiker en echte inlogdienst zit en sessiegegevens onderschept.
Lees analyse

Git-config laat AI-codeagents vóór goedkeuring lokale code uitvoeren

Manifold vond acht kwetsbaarheden in zeven commandline-codeagents. Als een ontvangen projectmap de eigen .git-directory bevat, kan een instelling als core.fsmonitor tijdens automatisch uitgevoerde git status- of git diff-opdrachten een programma starten. Bij meerdere agents gebeurt dit vóór een vertrouwensprompt en buiten de agentsandbox, met de rechten van de ontwikkelaar.

Waarom lezen: Het onderzoek laat zien dat het gevaar niet uit promptinjectie of het taalmodel hoeft te komen, maar uit gewone ontwikkeltools die een agent op de achtergrond aanroept. Codex, Cursor, Goose en één Claude Code-pad zijn gepatcht; vier andere bevindingen waren bij publicatie nog reproduceerbaar.
Praktische actie: Werk Codex CLI minimaal bij naar 0.131.0 en update alle andere codeagents. Ontvang je een repository als zip, syncmap of gedeelde map, inspecteer dan .git/config vóór je de agent opent; een normale git clone neemt deze lokale configuratie niet mee.
Termen uitgelegd 1
AI
Kunstmatige intelligentie: software die patronen leert herkennen en taken uitvoert die normaal menselijk denkwerk vragen.
Lees analyse
UNIT 428 MIN

AI-enabled malware is vooral proof-of-concept

Analyse van ruim 400 samples laat zien dat de meeste AI-malware nog onderzoek of PoC is. Bestaande gedragsdetectie blijft effectief; de AI-component verandert vooral de bouwmethode.

Waarom lezen: Een nuchter technisch tegenwicht tegen AI-malwarehype.
Termen uitgelegd 1
AI
Kunstmatige intelligentie: software die patronen leert herkennen en taken uitvoert die normaal menselijk denkwerk vragen.
Lees analyse
MANDIANT / GTIG12 MIN

OAuth-phishing via cloudinfrastructuur

GTIG beschrijft hoe UNC7005 Google-accounttoegang probeerde te verkrijgen met nagebouwde loginflows en OAuth-toestemming, gericht op personen met NAVO- en defensiecontext.

Waarom lezen: Identity-aanvallen omzeilen het klassieke wachtwoordpad en misbruiken legitieme cloudflows.
Termen uitgelegd 2
GTIG
Google Threat Intelligence Group: het onderzoeksteam van Google dat digitale dreigingen en aanvallers volgt.
OAuth
Een standaard waarmee een app toestemming krijgt tot accountgegevens zonder dat de gebruiker zijn wachtwoord aan die app geeft.
Lees analyse
UNIT 4215 MIN

Passkeys verplaatsen het aanvalsoppervlak

Onderzoek naar misbruik van onboarding-, herstel- en device-trustflows rond gesynchroniseerde passkeys vanaf een gecompromitteerd endpoint.

Waarom lezen: Passwordless verlaagt phishingrisico, maar endpoint- en recoverybeveiliging blijven doorslaggevend.
Lees analyse
MANDIANTREPORT

M-Trends 2026: aanvallers blijven langer onzichtbaar

Frontline-onderzoek rapporteert een mediane dwell time van 14 dagen en langdurige aanwezigheid bij spionage en Noord-Koreaanse IT-workerincidenten.

Waarom lezen: Geeft richting aan logging, edge-devicezichtbaarheid en incident-response-oefeningen.
Lees analyse

Bronbeleid

Geen bron betekent geen publicatie. Claims over actief misbruik, datalekken en zero-days worden bij voorkeur aan primaire bronnen gekoppeld. Commerciële of gesponsorde artikelen worden niet als onafhankelijk nieuws behandeld.